
A Google DeepMind 2026. szeptember 30-án bejelentette a Gemini 4 Argont, de a modellt egyelőre csak ellenőrzött kiberbiztonsági partnerek kapják meg a Fairwind Programon keresztül. A legtöbb vállalatnak ezért érdemes kivárnia. Általános API-hozzáférés egyelőre nincs.
Ha kritikus infrastruktúránál vezeted a biztonsági területet, alapvető technológiai platformot működtetsz vagy kiberbiztonsági szolgáltatóként dolgozol, kérdezz rá a Google Cloud-kapcsolattartódnál a Fairwind-jogosultságra. Ha bekerülsz a programba, a döntést a saját sebezhetőség-feltárási és javítási munkafolyamatodon végzett pilot alapozhatja meg. A gyártó benchmarkjai ehhez önmagukban kevesek.
A Fairwind-jogosultság dönti el, hogy elindulhat-e a pilot
A Google 2026. szeptember 2-án indította el a Fairwind Programot kormányzati szervek és ellenőrzött partnerek számára. A program elsődleges célcsoportjai a kormányzati és nemzeti kiberbiztonsági szervezetek, a kritikus infrastruktúrák üzemeltetői, valamint az alapvető technológiai platformok. A felsorolt ágazatok között szerepel az egészségügy, a távközlés, az energetika és a pénzügyi szektor.
A résztvevőknek a hozzáférést a belső kiberbiztonsági, incidenskezelési vagy penetration testing feladatokat végző munkatársakra kell korlátozniuk. A működési feltételek között a többtényezős hitelesítés is szerepel. Egy jogi, pénzügyi vagy általános fejlesztési csapat így akkor sem kap automatikusan hozzáférést, ha a munkáltatója részt vesz a Fairwindben.
Az Argont az ellenőrzött kiberbiztonsági partnerek és a Google belső csapatai cyber guardrail nélkül kapják meg. Ez a hozzáférési forma eltér az általános vállalati kiadástól, ezért a jogosultságot és a megengedett felhasználást már a pilot előtt rögzíteni kell.
A Fairwind szeptemberi indulásakor a Google világszerte több mint 650 partnerről számolt be. Ez a szám a program Gemini 3.8 Flash Cyberre épülő szakaszára vonatkozik, ezért önmagában nem mutatja meg, hány résztvevő kap Argon-hozzáférést.
A szélesebb kiadás fejlesztőknek, vállalatoknak és fogyasztóknak szól, és a fizetős API-ügyfelekkel, valamint a Google AI Ultra előfizetőivel kezdődik. A szélesebb kiadás dátuma, a magyarországi és uniós elérhetőség, az adatok tárolási helye és a szerződéses feltételek egyelőre nem ismertek.
A hosszú távú költségtervben a későbbi árral számolj
A Google által közölt bevezető ár 2 dollár / millió bemeneti token és 10 dollár / millió kimeneti token. A bevezető időszakban a cache-elt bemenet 95%-os kedvezménnyel 0,10 dollár / millió token. A bevezető időszak után a bemenet 4 dollárra, a kimenet 20 dollárra emelkedik, vagyis mindkét ár megduplázódik. A kimenet mindkét árszakaszban ötször annyiba kerül, mint a bemenet.
Tervezési feltevésként a későbbi, 4 és 20 dolláros árat használd. A bevezető időszak hosszát és a későbbi cache-kedvezményt a közlés nem határozza meg.
Az Argon kimeneti korlátja a korábbi 64K tokenről 1 millió tokenre nő. Egy teljes, 1 millió tokenes kimenet tokenköltsége 10 dollár lenne a bevezető időszakban és 20 dollár utána. A számítás a bemeneti tokeneket nem tartalmazza, és egyetlen válasz felső határát mutatja. Egy későbbi integrációban ezért állítsd be a kimeneti tokenek felső határát, a feladatonkénti költségplafont és a megszakítási szabályt.
A gyártói benchmarkokból nem lehet szolgáltatók közötti rangsort készíteni
A Google 77,9%-ot közöl a hosszú szoftverfejlesztési feladatokat mérő DeepSWE v1.1-en. Az üzleti munkafolyamatokat vizsgáló AutomationBenchen az Argon 51,3%-kal került az első helyre. A sebezhetőségek javítását értékelő CWE-bench v1-en 68%-kal holtversenyben első.
Mindhárom eredmény gyártói közlés, ezért a 68%-os CWE-bench-eredményből nem lehet szolgáltatók közötti rangsort készíteni. A saját pilotban azt kell mérned, hogy a modell milyen gyakran talál valódi hibát, mennyi téves riasztást ad, érvényes-e a bizonyítéka, és átmegy-e a javítása az automatizált teszteken.
A Wiz belső, forráskód nélküli black-box tesztjén az Argon jobban teljesített a Gemini 3.8 Flash Cybernél a támadási felület feltérképezésében, a sebezhetőségek azonosításában és a sebezhetőséget igazoló bizonyíték elkészítésében. A bejelentés szerint az Argon a javítást is önállóan elkészíti.
Ha még nincs hozzáférésed, a zárt vállalati modellek összehasonlítása segít felmérni a jelenleg elérhető alternatívákat. A kritikus kiberbiztonsági besorolású modellek hozzáférés-kezeléséhez és naplózásához a GPT-6 Astra beszerzési útmutatója ad további szempontokat.
Ha egy későbbi Argon-pilotot több modellel akarsz összevetni, a Vállalati AI platformok szolgáltatásunk a modellkiválasztást, a költségmérést és az adatkezelést együtt fedi le. Vállalati AI platformok
Mit tegyél most a saját helyzetedben?
| Helyzet | Mit tegyél most? | Miért? |
|---|---|---|
| Kritikus infrastruktúrát üzemeltetsz az egészségügyben, a távközlésben, az energetikában vagy a pénzügyi szektorban | Kérdezz rá a Fairwind-jogosultságra, és nevezd meg a kijelölt belső biztonsági csapatot. | Ezek az ágazatok szerepelnek a program elsődleges célcsoportjai között, de a jogosultság nem automatikus. |
| Kiberbiztonsági szolgáltatóként dolgozol, vagy alapvető technológiai platformot üzemeltetsz | Jelentkezés előtt rögzítsd az engedélyezett vizsgálati célokat, a felhasználói kört és a javítások jóváhagyási rendjét. | Az Argonhoz egyelőre csak ellenőrzött partnerek meghatározott biztonsági szerepkörei férnek hozzá. |
| Google Cloud-ügyfél vagy, de nincs Fairwind-hozzáférésed | Próbáld ki a CodeMendert a nyilvánosan elérhető modellekkel. | A Google szerint ezt bármely Google Cloud-ügyfél használhatja, de a megoldás nem Argonnal fut. |
| Jogi, pénzügyi vagy általános fejlesztési munkához keresel modellt | Várd meg a szélesebb kiadást, és addig ne vállalj olyan határidőt, amely az Argonra épül. | A gyártó ezeket a területeket is célként nevezi meg, a jelenlegi hozzáférés azonban kiberbiztonsági partnerekre korlátozott. |
| KKV-ként AI-költségvetést készítesz | A későbbi 4 és 20 dolláros tokenárral tervezz, majd hasonlítsd össze az Argont a rendelhető modellekkel. | Az Argon jelenleg nem rendelhető általános vállalati használatra. |
A kritikus infrastruktúráknál a pilot munkafolyamata legyen szűk és ellenőrizhető: jóváhagyott kódbázis vagy tesztkörnyezet, sebezhetőség feltárása, a bizonyíték ellenőrzése, javítás készítése, automatizált teszt, majd emberi jóváhagyás. Egy javítás akkor fogadható el, ha megszünteti a hibát, átmegy a regressziós teszteken, és a változtatás visszakövethető.
A pilot előtt hat döntést rögzíts
- Írd le, mely jogi személy és mely biztonsági szerepkör kap hozzáférést.
- Határozd meg az engedélyezett kódbázisokat, webes célokat és elkülönített tesztkörnyezeteket.
- Állíts össze saját eval-készletet korábban kijavított, ismert eredményű sebezhetőségekből.
- Külön mérd a találati arányt, a téves riasztást, a bizonyíték érvényességét és a javítás sikerességét.
- Állítsd be a tokenek felső határát, a feladatonkénti költségplafont, a naplózást és a kötelező emberi jóváhagyást.
- Érzékeny kód feltöltése előtt kérd ki az adatok tárolási helyére, az adatmegőrzésre és a szerződéses felelősségre vonatkozó feltételeket.
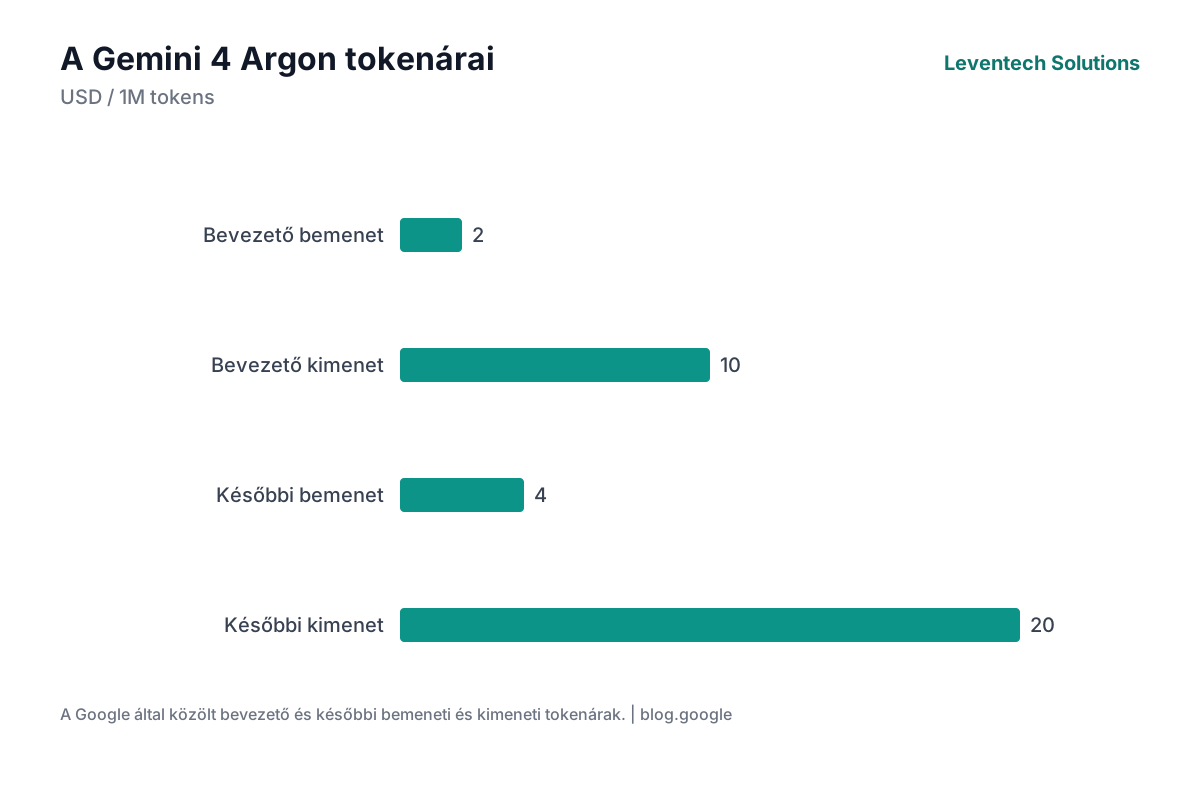 Ábra megnyitása teljes méretben
Az ábra adatai táblázatban
| A Gemini 4 Argon tokenárai | USD / 1M tokens |
|---|---|
| Bevezető bemenet | 2 |
| Bevezető kimenet | 10 |
| Későbbi bemenet | 4 |
| Későbbi kimenet | 20 |